Num marco significativo para a segurança dos dados e a confiança dos clientes, Help Desk Migration obteve com sucesso SOC 2 a certificação Help Desk Migrationportefólio de segurança da, reforçando o compromisso da empresa em manter os mais elevados padrões de segurança de dados. SOC 2 Type II garante aos clientes que os seus dados são tratados com o máximo cuidado e acrescenta uma camada de segurança robusta às Help Desk Migrationjá abrangentes medidas de segurança da.
O que é a conformidade com SOC 2 ?
SOC 2, que significa Controles de Sistemas e Organizações 2, é um procedimento de auditoria desenvolvido pelo Instituto Americano de Contadores Públicos Certificados (AICPA). Ele avalia as organizações com base em cinco "critérios de serviço de confiança": segurança, disponibilidade, integridade do processamento, confidencialidade e privacidade.
A obtenção da certificação SOC 2 Tipo II significa que Help Desk Migration foi rigorosamente avaliada e considerada em conformidade com esses padrões exigentes. Isso garante que nossos serviços de migração sejam projetados para manter os dados do cliente seguros e privados.
Reforçar a segurança da migração de dados
A migração de dados envolve a transferência de dados entre diferentes sistemas de help desk ou service desk, formatos (por exemplo, CSV arquivos, databasebancos) ou ambientes de armazenamento, o que pode ser umprocesso altamente complexo e sensível.
A obtenção da SOC 2 Tipo II significa que o Help Desk Migration implementou medidas de segurança robustas para proteger os dados em todas as fases do processo de migração. Isto inclui técnicas de encriptação avançadas, protocolos seguros de tratamento de dados e controlos de acesso rigorosos.
A nossa conformidade com a norma SOC 2 Tipo II garante que os dados dos nossos clientes estão protegidos contra acessos não autorizados, violações e outras potenciais ameaças.
4 benefícios para clientes Help Desk Migration
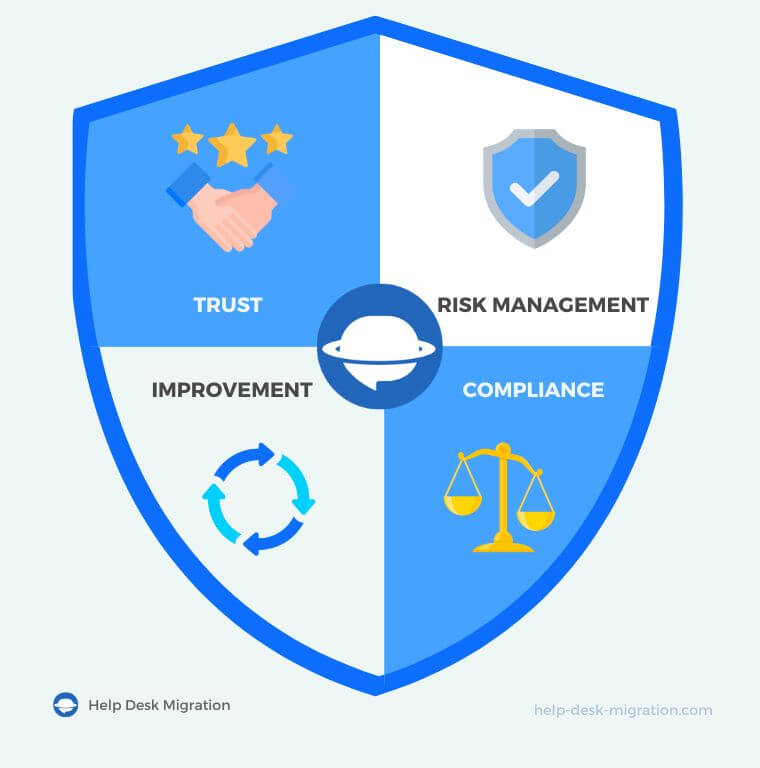
Maior confiança e credibilidade
Para os nossos clientes, SOC 2 Tipo II traduz-se numa maior confiança. Saber que Help Desk Migration adere aos mais elevados padrões de segurança de dados tranquiliza os clientes, garantindo que as suas informações confidenciais estão em boas mãos. Isto é especialmente crucial para empresas que lidam com grandes volumes de dados pessoais e confidenciais, como prestadores de cuidados de saúde, instituições financeiras e empresas tecnológicas.
Gestão de riscos superior
A obtenção SOC 2 Tipo II demonstra que Help Desk Migration adota uma abordagem proativa na gestão de riscos. Os nossos protocolos de segurança abrangentes não só previnem violações de dados, como também garantem a deteção e resposta rápidas a quaisquer potenciais ameaças. Isto minimiza o risco de perda ou corrupção de dados durante a migração, assegurando que os dados permanecem intactos e precisos.
Conformidade com os requisitos regulamentares
Muitos setores estão sujeitos a requisitos regulamentares rigorosos em relação à proteção e privacidade dos dados. Ao obter SOC 2 Tipo II, Help Desk Migration ajuda os seus clientes a satisfazer estes requisitos regulamentares com mais facilidade. Isto é particularmente benéfico para as empresas que operam em setores altamente regulamentados, onde as falhas de conformidade podem resultar em penalizações severas e danos na reputação.
Compromisso com a melhoria contínua
A obtenção SOC 2 Tipo II não é um evento isolado, mas sim um compromisso contínuo. Help Desk Migration continuará a ser submetida a auditorias regulares para garantir que mantemos e melhoramos as nossas práticas de segurança. Esta dedicação à melhoria contínua reflete a nossa missão principal: fornecer aos nossos clientes os serviços de migração de dados mais seguros, fiáveis e eficientes disponíveis.
A viagem da Help Desk Migrationrumo à certificação SOC 2 Type II
A segurança dos dados durante os processos de importação ou exportação não pode ser subestimada. Na Help Desk Migration, esforçamo-nos sempre por ir além das expectativas dos nossos clientes em termos de serviços de migração avançados e medidas de segurança. Recentemente, adicionámos SOC 2 Type II ao nosso portfólio de segurança.
Desenvolvemos novas políticas, aprimoramos os procedimentos e reforçamos as medidas de segurança. Nossos funcionários participaram de sessões regulares de treinamento para aumentar sua conscientização sobre segurança.
Colaborámos de perto com a Sensiba, a nossa auditora independente, que examinou meticulosamente todos os aspetos dos nossos protocolos de segurança. Após intensos esforços e inúmeras melhorias, obtivemos com sucesso a certificação SOC 2 Type II. Esta jornada reforçou o nosso compromisso com a segurança e a melhoria contínua.
Conformidade com SOC 2 alcançada: um marco na segurança dos dados para Help Desk Migration
Na Help Desk Migration, compreendemos que os nossos clientes nos confiam o seu bem mais valioso: os seus dados. A conquista da conformidade com SOC 2 Tipo II representa uma melhoria significativa para o portfólio de segurança da Help Desk Migration. É uma prova do nosso compromisso inabalável com a segurança dos dados e da nossa abordagem proativa para lidar com as ameaças em constante evolução no panorama digital atual.
Nossos clientes agora podem desfrutar de ainda mais tranquilidade, sabendo que seus projetos de migração de dados são tratados com o máximo cuidado e os mais altos padrões de segurança. e veja como é fácil importar seus dados para o help desk, service desk ou CSV arquivo
Perguntas frequentes
- O princípio de segurança refere-se à proteção dos recursos do sistema contra acessos não autorizados. Implementar controles de acesso, criptografia e monitoramento para proteger contra violações de dados e outras ameaças à segurança é essencial.
- A disponibilidade garante que os serviços de um sistema estejam disponíveis para operação e uso conforme acordado. Ela se concentra em manter o desempenho e o tempo de atividade do sistema para atender às expectativas e aos requisitos do cliente.
- A integridade do processamento envolve garantir que o processamento do sistema seja completo, válido, preciso, oportuno e autorizado. Esse princípio é vital para manter a confiança na capacidade do sistema de processar dados de forma correta e consistente.
- A confidencialidade visa proteger informações sensíveis contra divulgação não autorizada. Isso inclui criptografia de dados, controles de acesso e outras medidas para garantir que os dados confidenciais permaneçam privados e seguros.
- O princípio da privacidade aborda a coleta, o uso, a retenção, a divulgação e o descarte de informações pessoais. Ele garante que a organização siga as políticas e práticas de privacidade estabelecidas, protegendo os dados pessoais contra acesso não autorizado.
- Segurança: Proteja os sistemas contra acessos não autorizados.
- Utilize controles de acesso robustos.
- Atualize e corrija os sistemas regularmente.
- Criptografar dados em repouso e em trânsito.
- Monitorar e registrar o acesso e o uso.
- Disponibilidade: Manter os sistemas funcionando sem problemas.
- Tenha um plano de recuperação de desastres.
- Implemente redundância.
- Monitorar o desempenho do sistema.
- Planeje o balanceamento de capacidade e carga.
- Integridade do Processamento: Garantir que o processamento de dados seja preciso e autorizado.
- Verificar a exatidão e integridade dos dados.
- Implementar medidas de controle de qualidade.
- Monitorar as atividades de processamento.
- Estabeleça políticas e procedimentos claros.
- Confidencialidade: Proteja as informações confidenciais.
- Use criptografia.
- Aplicar mascaramento e anonimização de dados.
- Restringir o acesso a dados confidenciais.
- Audite os controles de acesso regularmente.
- Privacidade: Trate as informações pessoais com responsabilidade.
- Implementar políticas de privacidade em conformidade com as leis.
- Obter consentimento para o processamento de dados.
- Permitir que os indivíduos exerçam seus direitos de privacidade.
- Garantir o descarte seguro de dados.
- Compreender os requisitos:
- Saiba mais sobre os critérios de serviço de confiança SOC 2 .
- Identifique os critérios aplicáveis à sua organização.
- Avaliação de prontidão:
- Realizar uma revisão interna.
- Identificar lacunas nas práticas atuais.
- Elabore um plano de remediação.
- Implementar controles:
- Desenvolver políticas e procedimentos.
- Implemente controles técnicos como criptografia e gerenciamento de acesso.
- Treinar a equipe sobre os requisitos de conformidade.
- Documente tudo:
- Documente todos os controles implementados.
- Mantenha as políticas e os procedimentos acessíveis e atualizados.
- Contrate um auditor qualificado:
- Escolha um auditor experiente e independente.
- Agende a auditoria e prepare a documentação.
- Realizar a auditoria:
- Trabalhe com o auditor na avaliação.
- Apresente provas de conformidade.
- Analise o relatório de auditoria:
- Analise as conclusões e o relatório de auditoria.
- Aborde quaisquer problemas ou recomendações.
- Manter a conformidade:
- Atualize os controles regularmente.
- Monitorar continuamente os sistemas e
- Prepare-se para as reavaliações anuais.
- Definir o escopo e os limites do sistema em análise.
- Identificar e implementar controles adequados para atender aos princípios de serviço fiduciário.
- Documentar políticas, procedimentos e evidências da eficácia dos controles.
- Gerenciamento de riscos e dependências de fornecedores terceirizados.
- Navegando pelas complexidades da preparação e execução de auditorias.
- Revisar documentação como políticas, procedimentos e configurações de sistema.
- Testar a eficácia dos controles por meio de investigação, observação, inspeção e repetição.
- Avaliar a eficácia da concepção e da operação dos controles para garantir que atendam aos critérios especificados pelos princípios de serviço fiduciário.
- Fornecer um relatório detalhado com as constatações, conclusões e recomendações de melhoria do auditor.
- Os relatórios do Tipo I aprofundam-se nas complexidades do(s) sistema(s) da organização de serviços e avaliam a adequação do projeto dos controles.
- Os relatórios do Tipo II baseiam-se nos fundamentos do Tipo I, expandindo-se para avaliar a eficácia operacional desses controles.